
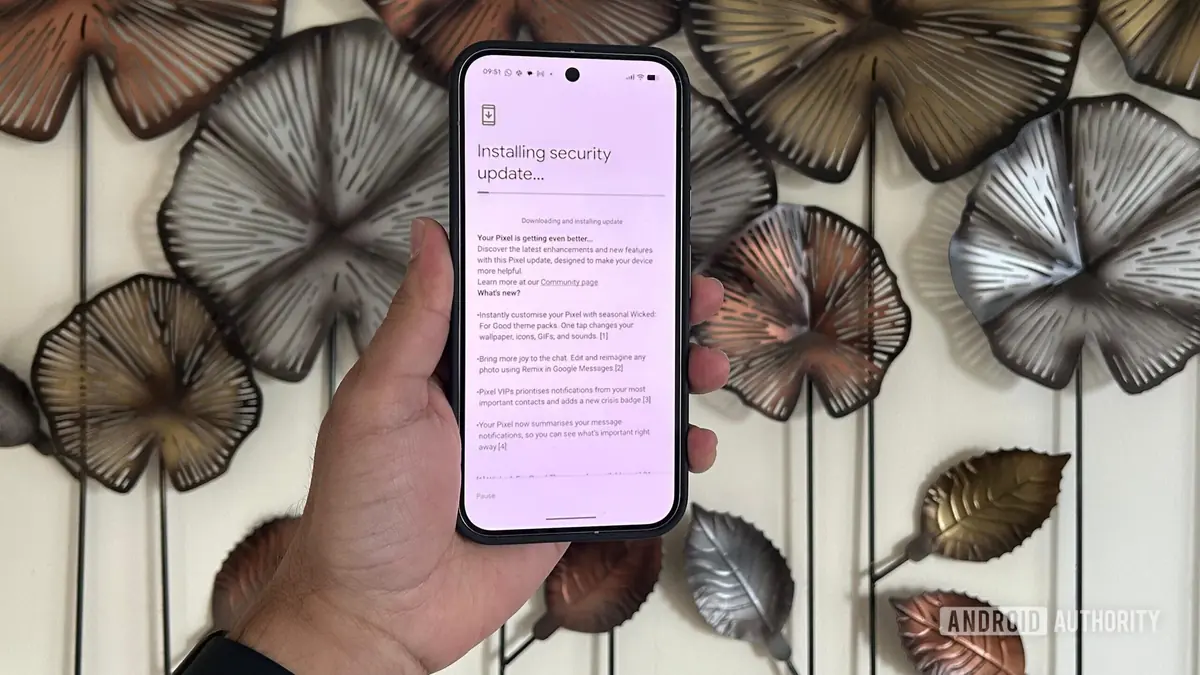
پس از انتشار آپدیت امنیتی ماهانه گوگل برای گوشیهای سری پیکسل، باریکهای در میان این بهانهها پنهان شده که بسیار حیاتیتر از اضافه شدن قابلیتهای جدید است. اگرچه تمرکز اصلی توجهات روی نمرات جدید اندروید ۱۷ بوده، اما یک آسیبپذیری جدی در مودم موبایل وجود داشت که توسط مهاجمان هدفمند مورد بهرهبرداری قرار گرفته بود.
تفصیر دقیق آسیبپذیری CVE-2026-58704
شرکت گوگل اعلام کرده که آسیبپذیری با شناسه CVE-2026-58704 یک خطای منطقی در بخش مجوزدهی مودم موبایل است. این خلأ امنیتی به مهاجمان امکان میدهد تا با دور زدن چکهای اجازه، سطح دسترسی خود را افزایش دهند (Privilege Escalation). ترسناکترین بخش ماجرا اینجاست که این حمله از نوع «صفر کلیک» (Zero-click) است؛ به این معنا که برای نفوذ در گوشی، هیچ نیازی به کلیک کردن، باز کردن فایل بدافزار یا تعامل مستقیم کاربر با گوشی وجود ندارد.
تأییدیه CISA و دستورالعملهای فوری
دانشکده امنیت سایبری و زیرساختهای ایالات متحده (CISA) این آسیبپذیری را در فهرست آسیبپذیریهای مستقیماً مورد بهرهبرداری (KEV) قرار داده است. این نهاد فدرال آژانسهای مدنی را موظف کرده تا حداکثر تا ۱۹ سپتامبر سال ۲۰۲۶، پچهای اصلاحی را اعمال کنند تا از نفوذات بیشتر جلوگیری شود.
آیا شما در خطر هستید و باید چه کنید؟
مشکلات امنیتی مودم همیشه به دلیل تعامل پایین با کاربر، تشخیص دشواری دارند. گوگل در بیانیه خود درباره پیکسلهای آسیبدیده جزئیات دقیقی ارائه نکرده است، اما توصیه میکند تمامی کاربران فوری گوشی خود را بهروز کنند. این آپدیت فقط یک لک را پر نمیکند؛ بلکه ۱۰۹ آسیبپذیری دیگر را نیز برطرف میکند که بخش قابلتوجهی از آنها در سطح بحرانی قرار داشتند.
- اقدام فوری: به تنظیمات گوشی خود رفته و مطمئن شوید آخرین پچ امنیتی (در نظر داشتن ۵ سپتامبر ۲۰۲۶) را دریافت کردهاید.
- هوشیاری سایبری: حتی با وجود آپدیت، از منابع ناشناس برای دریافت فایلهای موبایلی دوری کنید.
- نظارت بر شبکه: اگر در شبکههای شرکتی یا حساس کار میکنید، گزارشهای امنیتی را به تیم IT خود ارسال کنید.
امروزه امنیت دادههای ما در گرو لحظهای است. نگذارید یک فراموشی ساده در بهروزرسانی، درهای دستگاه شما را به مهاجمان باز بگذارد.
نظر، سوال یا تجربه خود را درباره این مطلب با سایر کاربران اوکالا به اشتراک بگذارید.