
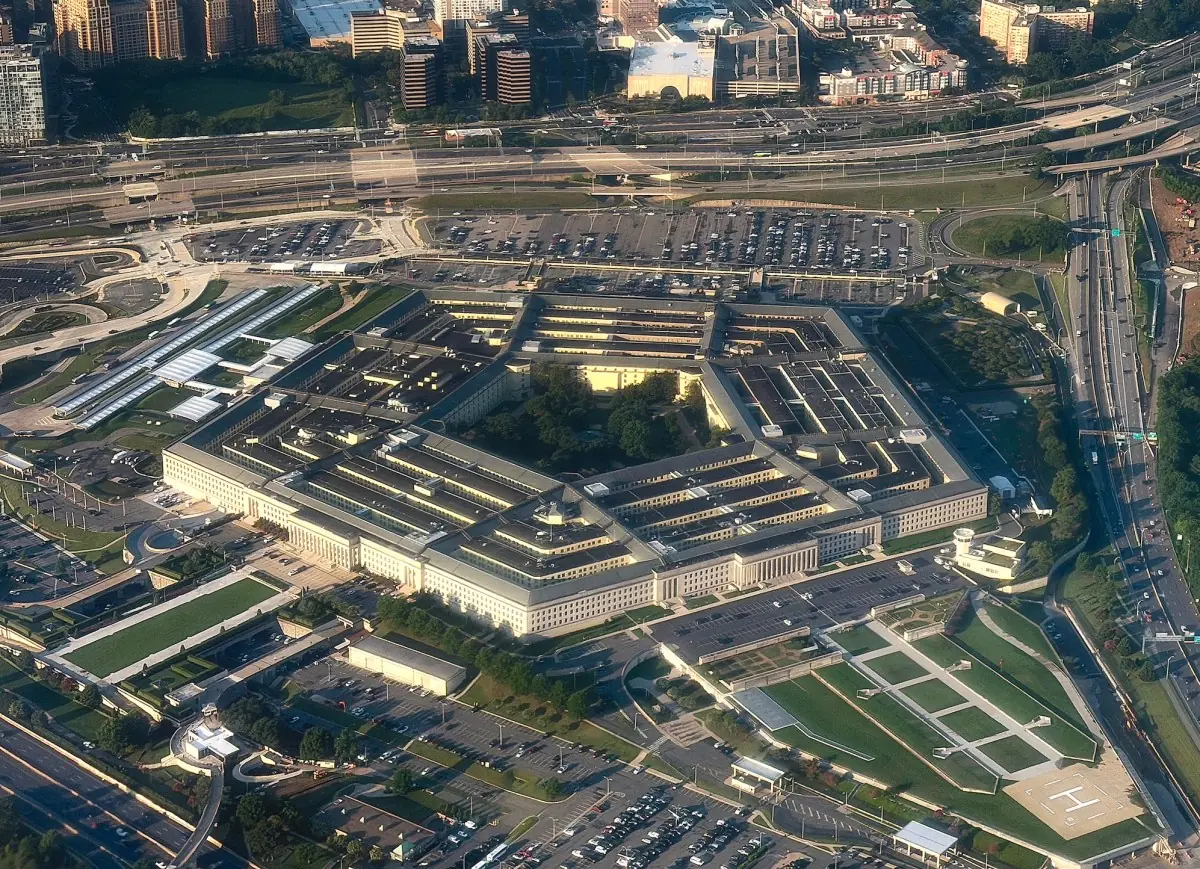
یک نقض امنیتی گسترده در پایگاه دادههای پرسنلی وزارت دفاع آمریکا میلیونها اطلاعات شخصی نظامیان و کارکنان سابق و فعلی را لو داده است. این اتفاق، هشدار بزرگی درباره آسیبپذیری دادههای حساس در نهادهای دولتی محسوب میشود.
شرح ماجرا: چه اتفاقی افتاد؟
مرکز دادههای نیروی انسانی وزارت دفاع (DMDC) اطلاعرسانی کرده که چند کاربر غیرمجاز از یک ضعف امنیتی در سامانه اشتراک فایل استفاده کرده و طی چند ماه از اکتبر ۲۰۲۵ تا میانههای ژوئیه ۲۰۲۶ به دادهها دسترسی پیدا کردند. این رخنه باعث افشای اطلاعات قابل شناسایی افراد شده است؛ از جمله شماره تأمین اجتماعی، نام، تاریخ تولد، جنسیت، نژاد و جزئیاتی از سوابق خدمتی.
میزان و نوع دادههای افشا شده
- دادههای شخصیِ قابل شناسایی (PII) شامل شماره تأمین اجتماعی.
- اطلاعات هویتی مثل نام، تاریخ تولد، جنسیت و نژاد.
- اطلاعات مربوط به سوابق خدمتی؛ و بهطور نگرانکننده، فایلها رمزنگاری نشده بودند.
چه کسانی تحت تأثیر قرار گرفتهاند؟
براساس گزارشها، این نقض اطلاعات حدود ۲.۸ میلیون فرد زنده و نزدیک به ۳۰۰ هزار فرد متوفی را شامل میشود. برای مقایسه، نیروی فعال نظامی آمریکا در مارس همان سال حدود ۱.۳ میلیون نفر اعلام شده بود؛ اما رکوردهای DMDC فراتر از تنها پرسنل فعال را در بر میگیرد و شامل کارکنان غیرنظامی و خانوادهها نیز هست.
DMDC چه وظایفی دارد و چرا این افشا مهم است؟
DMDC یکی از واحدهای کلیدی وزارت دفاع در نگهداری سوابق است؛ بیش از ۶۰ میلیون رکورد درباره نظامیان، کارکنان غیرنظامی و اعضای خانوادهها را مدیریت میکند. این واحد دسترسی هویتی را کنترل میکند و اطلاعات مربوط به کارتهای هوشمند، گذرواژهها و مجوزهای دسترسی به سامانهها، ساختمانها و پایگاهها را پیوند میزند. به همین دلیل حفاظت از این اطلاعات از اهمیت حیاتی برخوردار است.
پیام DMDC
وبسایت DMDC بر اهمیت امنیت اطلاعات هویتی تأکید کرده و میگوید «اطمینان از اینکه افراد صحیح دسترسی دارند و افراد نادرست ندارند» برایشان اولویت است. با این حال، وجود فایلهای رمزنگارینشده و نفوذ طولانیمدت نشان میدهد که فاصلهای میان ادعا و واقعیت امنیتی وجود داشته است.
پیآمدها و زمینه تاریخی
وزارت دفاع اعلام کرده در حال بررسی است و تا کنون دلیلی مبنی بر سوءاستفاده از اطلاعات پیدا نکرده است، اما روش و میزان بررسیها روشن نشده است. این رخنه بخشی از موجی از سرقتهای دادهای کارکنان فدرال است؛ از جمله نفوذی که در همان بازه زمانی به افبیآی نسبت داده شده و نگرانیهایی درباره سوءاستفادههای احتمالی، پروفایلسازی و حتی تهدیدهای اطلاعاتی ایجاد کرده است.
سابقهای نگرانکننده
- سال ۲۰۱۵ نیز افشای گستردهای از پروندههای کارکنان دولت (اداره امور پرسنلی) رخ داد که بیش از ۲۲ میلیون سوابق را شامل شد و به دستگاههای اطلاعاتی نسبت داده شد.
- تکرار این نوع نفوذها نشان میدهد حفاظت دادههای پرسنلی دولتی نیازمند بازنگری ساختاری و امنیتی جدی است.
اگر پیام اطلاعرسانی دریافت کردهاید چه کار کنید
اگر از طرف DMDC یا وزارت دفاع اطلاعیه دریافت کردهاید، اقدامات زیر را در نظر بگیرید:
- وضعیت اعتباری خود را بررسی و در صورت امکان مانیتورینگ اعتبار یا هشدار تقلب فعال کنید.
- رمزهای مرتبط با حسابهای دولتی و ایمیل را فوراً تغییر دهید و از احراز هویت چندمرحلهای استفاده کنید.
- به هشدارهای رسمی و راهنماییهای بعدی از سوی وزارت دفاع یا DMDC توجه کنید و در صورت دریافت ایمیلهای مشکوک، از کلیک روی لینکها خودداری کنید.
- در صورت مشاهده نشانههایی از سوءاستفاده، فوراً گزارش دهید و مدارک لازم را نگهدارید.
جمعبندی
این نفوذ بار دیگر اهمیت حفظ و حفاظت دادههای حساس پرسنل دولتی را برجسته میسازد. شفافیت بیشتر درباره نحوه کشف، رفع و پیشگیری از رخنههای آینده و همچنین اقدامهای مقتضی برای محافظت از قربانیان، برای بازگرداندن اعتماد عمومی ضروری است.



نظر، سوال یا تجربه خود را درباره این مطلب با سایر کاربران اوکالا به اشتراک بگذارید.