
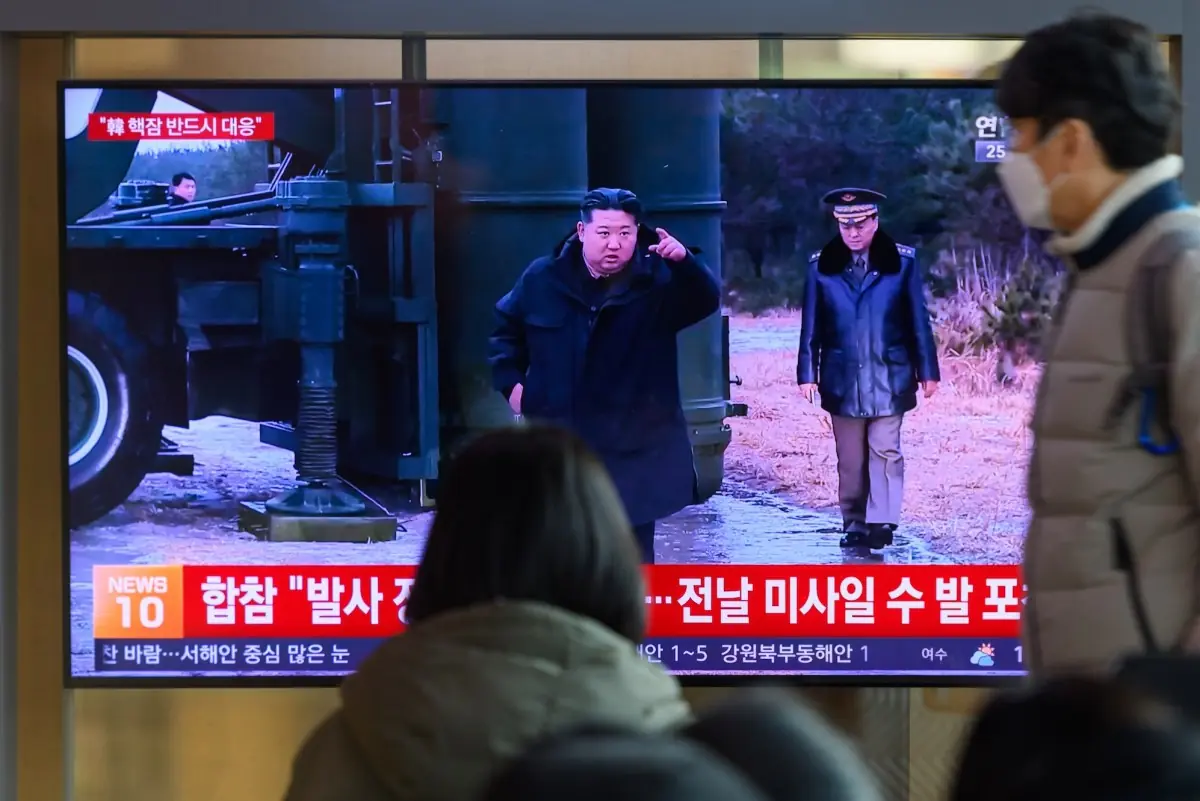
بایننس، غول صنعت ارزهای دیجیتال، صدمههای سنگینی از دلتاخترین سرقت تاریخ این صنف متحمل شده است. بر اساس آخرین بیانیههای منتشر شده، هکرهای کره شمالی با استفاده از پروفایلهای جعلی شبکههای اجتماعی و وعدهی جذب نیروی انسانی، در طی ماهها تلاش مداوم، یک مهندس نرمافزار این شرکت را به دام انداختند. هدف نهایی آنها، سرقت رکورددار ۶.۳ میلیارد دلار ارز دیجیتال بود؛ جرمی که باعث موقتی مسدود شدن برداشتهای مشتریان از سراسر شبکه بایننس شد.
پolicie فدرال (FBI) و محققان بلاکچین، انگشت اتهام را به سوی برنامههای دولتی کره شمالی بردند. این کشور سالهاست که به دلیل تأمین مالی برنامه سلاح هستهای خود از راه سرقتهای گسترده رمزارز متهم است. حالا سؤالات مهمی پیش روی داوران امنیتی قرار گرفته است: چگونه هکرهای کره شمالی توانستند پس از هشدارهای مکرر محققان امنیتی، یک مهندس باتجربه را فریب دهند و از روی پلهای امنیتی بایننس رد شوند؟
مهندسی اجتماعی: تلهای که ماهها ادامه داشت
روشهای مهندسی اجتماعی (Social Engineering) سالهاست که از سوی بزرگان صنعت امنیتی برای حملات به سازمانهای بزرگ هشدار داده شده است. در این حمله، هکرها به جای نفوذ مستقیم به شبکه، بر نقاط ضعف انسانی تمرکز کردند. آنها خود را به عنوان استخدامکنندگان (Recruiters) جا زدند و با استفاده از هویتهای دزدیدهشده آمریکایی، فرآیند مصاحبههای شغلی مدون و واقعی را شبیهسازی کردند.
مهندس نرمافزار تیم ولتهای بایننس، پس از دو مصاحبه، دستورالعملهایی دریافت کرد که شامل دانلود یک فایل کدنویسی به عنوان «تمرین مصاحبه» بود. با باز کردن این فایل، بدافزاری مخرب روی لپتاپ رسمی او نصب شد. نکتهی قابل توجه اینجاست که ابزارهای امنیتی بایننس نتوانستند این بدافزار را در لحظه شناسایی کنند.
زنجیرهای از ضعفها که به سرقت کلان انجامید
- نفوذ اولیه: بدافزار روی لپتاپ مهندس اصلی نصب شد و دسترسی هکرها به شبکه داخلی ایجاد کرد.
- دسترسی به ابزار داخلی: هکرها از طریق این پایگاه، به ابزار داخلی دسترسی یافتند که میتواند کامپیوترهای دو مهندس دیگر تیم ولت را تسخیر کند.
- تاریخچه بدافزار: یکی از این مهندسان، ماهها پیش، هنگام جستجو در موتورهای جستجو، یک اپلیکیشن دستکاریشده دانلود کرده بود که شامل بدافزار دزدی پسورد بود.
- استفاده از اعتباریال دزدیدهشده: هرچند بایننس لپتاپ آن مهندس را تعویض کرد، اما هکرها از اطلاعات احراز هویت دزدیدهشده (Credentials) او برای دسترسی به کامپیوتر مهندس سوم استفاده کردند.
- هدف نهایی: مهندس سوم به سیستمهایی دسترسی داشت که قادر به کنترل میلیاردها دلار رمزارز بودند.
این زنجیره نشان میدهد که چگونه یک خطای کوچک یا ناآگاهی فردی، میتواند منجر به یک بحران امنیتی سازمانی تمامعیار شود.
چرا بایننس آسیب دید؟
بایننس در بیانیه خود اذعان کرد که این حمله «نباید اتفاق میافتاد» و اکنون اقدامات شدید امنیتی برای جلوگیری از تکرار آن انجام داده است. اما سؤال اصلی بر سر این است که چگونه با وجود هشدارهای عمومی دولت آمریکا و غولهای فناوری درباره فعالیتهای هکرهای کره شمالی، همچنان یک شرکت به این بزرگی در تشخیص این ترفندهای شکار (Phishing) دچار غفلت شد؟
تحلیلهای اخیر نشان میدهد که حدود نصف نفوذهای انجام شده به شرکتهای فناوری آمریکا در سال گذشته، به هکرهای کره شمالی منتسب شده که خود را به عنوان کارکنان دورکار IT یا استخدامکنندگان جعلی جا میزنند. بایننس نیز ادعا کرده که در سالهای اخیر حداقل ۵۷ حمله مشکوک از سوی کره شمالی را دفع کرده است؛ خطری که آنها را «تهدیدی مداوم از سوی سازمانهای دولتی هدفمند بر علیه صنعت رمزارز» میداند.
در نهایت، با اینکه مسئولیت مستقیم ایجاد تله، با هکرهاست، اما در نظر گرفتن اینکه شرکت باید چگونه از اجرای نرمافزارهای غیرمجاز روی لپتاپهای کارکنان خود جلوگیری کند، از دغدغههای اصلی محققان امنیتی است. بایننس ابراز کرده است که از متخصصان امنیت سایبری برای بازبینی این حادثه دعوت خواهد کرد تا اطمینان حاصل شود که چنین اتفاقی هرگز تکرار نمیشود.



نظر، سوال یا تجربه خود را درباره این مطلب با سایر کاربران اوکالا به اشتراک بگذارید.