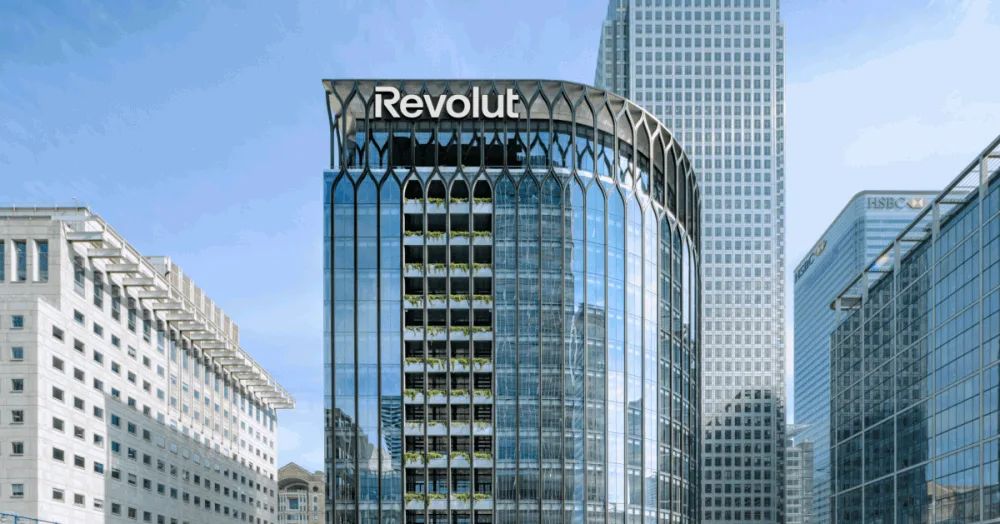
رولوت تأیید کرده که بخشی از اطلاعات حساس مشتریانش پس از دریافت درخواستهای جعلی از آدرس ایمیلی متعلق به یک نهاد دولتی واقعی، در اختیار شخص یا اشخاصی غیرمجاز قرار گرفته است. این اتفاق در حالی رخ داده که مهاجم از دامنهای معتبر استفاده کرده و ظاهراً توانسته روند بررسی درخواستهای اطلاعاتی را دور بزند.
بر اساس اطلاعیهای که برای کاربران آسیبدیده ارسال شده، دادههای افشاشده شامل اطلاعات هویتی و راههای تماس مانند تاریخ تولد، آدرس پستی، آدرس ایمیل و شماره تلفن بوده است. همچنین کپی مدارک هویتی از جمله پاسپورت و گواهینامه رانندگی نیز ممکن است در این رخداد درز کرده باشد.
رولوت گفته احتمال دارد برخی دادههای دیگر هم در این حادثه در معرض افشا قرار گرفته باشند؛ از جمله سلفیهای احراز هویت، صورتحساب حساب و تاریخچه تراکنشها. با این حال، شرکت تأکید کرده که سیستمهای داخلی آن و همچنین وجوه مشتریان تحت تأثیر قرار نگرفتهاند.
چه اطلاعاتی از مشتریان رولوت افشا شده است؟
طبق جزئیاتی که منتشر شده، دامنه اطلاعات افشاشده میتواند فراتر از دادههای اولیه تماس باشد و اسناد بسیار حساسی را هم در بر بگیرد.
- نام و اطلاعات هویتی مشتریان
- تاریخ تولد
- آدرس پستی و ایمیل
- شماره تلفن
- کپی پاسپورت و گواهینامه
- سلفیهای احراز هویت
- صورتحساب حساب
- تاریخچه تراکنشها
اگر این موارد به دست افراد سودجو برسد، میتواند برای حملات فیشینگ هدفمند، جعل هویت و حتی تلاش برای دسترسی به حسابهای دیگر کاربران مورد استفاده قرار بگیرد.
روش حمله چگونه بوده است؟
سخنگوی رولوت این حادثه را یک کلاهبرداری پیشرفته مبتنی بر جعل هویت خارجی توصیف کرده است. به گفته شرکت، طرف غیرمجاز با استفاده از یک آدرس ایمیل از دامنه واقعی یک نهاد دولتی، درخواستهای جعلی برای دریافت اطلاعات ارسال کرده است.
نکته نگرانکننده اینجاست که مهاجم از یک دامنه مشروع استفاده کرده؛ یعنی ماجرا صرفاً یک ایمیل ناشناس یا مشکوک ساده نبوده و همین مسئله تشخیص آن را دشوارتر کرده است. رولوت نام نهاد دولتی مرتبط را فاش نکرده و توضیحی هم نداده که این رخداد به بازار یا کشور خاصی محدود بوده یا نه.
واکنش رولوت به رخداد
این شرکت اعلام کرده پس از شناسایی ماجرا، آدرس ایمیل مورد استفاده را مسدود کرده و موضوع را به نهاد دولتی مربوطه، نیروهای انتظامی و رگولاتورها اطلاع داده است. همچنین رولوت گفته با مشتریان آسیبدیده بهصورت مستقیم تماس گرفته است.
با این حال، شرکت هنوز تعداد دقیق افراد تحت تأثیر را اعلام نکرده و فقط گفته که شمار مشتریان آسیبدیده محدود بوده است.
آیا کاربران ثروتمند هدف اصلی بودهاند؟
زک ایکسبیتی، پژوهشگر شناختهشده امنیت در حوزه رمزارز، اواخر جمعه درباره ایمیل رولوت به مشتریان آسیبدیده پستی منتشر کرد. به گفته او، نشانهها حاکی از آن است که این حمله احتمالاً کاربران با دارایی بالا را هدف گرفته بوده است.
اگر این ارزیابی درست باشد، با یک نشت تصادفی و گسترده طرف نیستیم، بلکه احتمالاً مهاجمان با دقت بیشتری سراغ حسابهایی رفتهاند که از نظر مالی یا اطلاعاتی ارزش بالاتری داشتهاند.
چرا این خبر برای رولوت حساس است؟
این رخداد در مقطعی منتشر شده که رولوت بهشدت در حال گسترش فعالیتهای بانکی خود در بازارهای مختلف است. این فینتک مستقر در لندن بیش از ۸۰ میلیون مشتری در سراسر جهان دارد و در بیش از ۳۰ کشور بهعنوان بانک فعالیت میکند. رولوت اخیراً حضور خود را در بازارهایی مثل هند، مکزیک، فرانسه و امارات گسترش داده است.
از سوی دیگر، این شرکت بهتازگی از نهاد ناظر بانکی آمریکا مجوز مشروط برای راهاندازی یک بانک ملی در این کشور گرفته و انتظار دارد آن را در نیمه نخست سال ۲۰۲۷ راهاندازی کند. گزارشها همچنین از بررسی احتمال عرضه عمومی سهام رولوت خبر میدهند؛ عرضهای که میتواند ارزش این شرکت را تا حدود ۲۰۰ میلیارد دلار بالا ببرد.
در چنین شرایطی، افشای اطلاعات مشتریان—even اگر تعداد قربانیان محدود باشد—میتواند روی اعتماد عمومی، نگاه رگولاتورها و حتی ارزیابی بازار نسبت به این برند اثر بگذارد.
اگر از مشتریان رولوت هستید، چه کارهایی انجام دهید؟
اگر از رولوت ایمیلی درباره این حادثه دریافت کردهاید یا فکر میکنید اطلاعاتتان ممکن است در این نشت قرار داشته باشد، بهتر است چند اقدام احتیاطی را سریع انجام دهید:
- ایمیلها و پیامکهای مشکوک را با دقت بیشتری بررسی کنید.
- روی لینکهای ناشناس با نام رولوت یا نهادهای دولتی کلیک نکنید.
- اگر از همان مدارک برای احراز هویت در سرویسهای دیگر استفاده کردهاید، مراقب تلاشهای جعل هویت باشید.
- ورود دومرحلهای حسابهای مهم خود را فعال یا بازبینی کنید.
- تاریخچه تراکنشها و اعلانهای امنیتی حسابهایتان را مرتب چک کنید.
- در صورت مشاهده رفتار مشکوک، سریع با پشتیبانی رسمی رولوت تماس بگیرید.
این حادثه بار دیگر نشان میدهد که حتی شرکتهای بزرگ مالی هم ممکن است نه از مسیر نفوذ مستقیم به سرورها، بلکه از راه فریب در فرآیندهای انسانی و اداری آسیب ببینند؛ جایی که یک ایمیل ظاهراً معتبر میتواند به اندازه یک حمله فنی پیچیده خطرناک باشد.
نظر، سوال یا تجربه خود را درباره این مطلب با سایر کاربران اوکالا به اشتراک بگذارید.